SecOps!
Эстетика винтажного Web 2.0,
немного кода,
мыслей, фотографий,
и очарования. История сайтаЛинукс
Всё, что так или иначе
касается линукс тематики. Перейти в категориюЭлектроника
микроэлектроника
и всяческая электротехника. Перейти в категориюФотографии
Из разных категорий. Посмотреть категорию
- Read this category in English «Linux»
- Читати цей розділ українською «Лінукс»
- Этот раздел на русском «Линукс»
Теперь шарим данные не только с Anthropic
В этой новости прекрасно всё.
Популярный редактор, Claude Code и проброс ssh-туннеля прямо к своей машине.
Чего уж там мелочиться и собирать данные.
Компрометация официального дополнения Claude Code для VS Code, от компании Anthropic.
Если можете что-то закрыть - закройте
8/Октябрь/2026 gitlabzero-trustztna
و ̑̑ GitLab Осенний Top CVE-хитов /ᐠ。ꞈ。ᐟ\")
they_are_just_devops.png
Вспомнил забавную цепочку событий.
Пишет мне как-то коллега, с вопросом, мол, почему у нас на второстепенном сервере GitLab доступ закрыт не только для посторонних, но и ещё, не вдаваясь в детали, Front-end закрыт директивой auth_basic в Nginx?
На что я отшутился, что если очень мешает жить, то можем отключить для пула твоих IP, рабочих/домашних. Ну или сам открой, тыж тоже админ.
На том и порешали.
Проходит буквально неделя и прилетает Critical patch release.
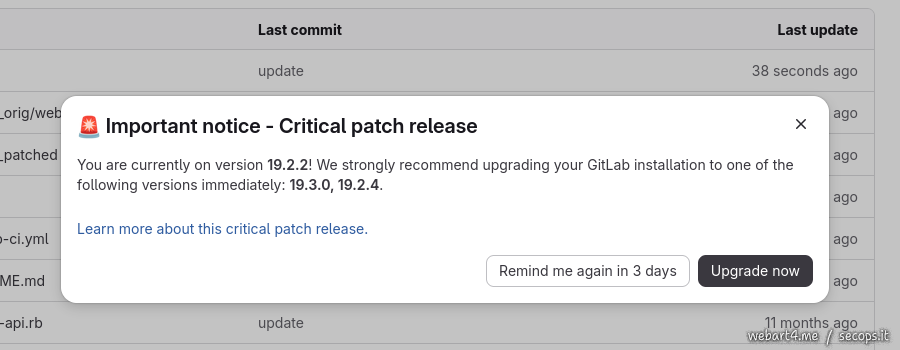
GitLab issues emergency patch: GitLab выпустил экстренное исправление для критической уязвимости CVE-2026-19478 с оценкой серьезности 9.4 из 10.
И меня это тогда улыбнуло. Спустя ещё несколько дней приходит Alert о ещё одном критическом обновлении.
Настройка WireGuard на CentOS, Debian, Ubuntu и FreeBSD четырьмя разными способами
7/Август/2026 wireguardcentosdebianubuntufreebsd
Ниже приведён набор сниппетов для настройки WireGuard для трёх разных дистрибутивов Linux и для FreeBSD.
Предполагается, что сервер будет на Debian, сеть 10.9.21.0/24.
Сервер, Debian
apt install wireguard-tools
nano /etc/network/interfaces.d/wg0
umask 077
cd /etc/wireguard/
wg genkey > server-private.key
wg pubkey < server-private.key > server-public.key
nano /etc/wireguard/wg0.conf
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 | |
Компрометация 32 пакетов Red Hat в каталоге NPM и 1577 пакетов в репозитории AUR
Хорошее пополнение коллекции.
Новостям надо дать настояться, после чего смаковать детали.
- Red Hat, RED HAT, КАРЛ!
- GitHub Actions, как обычно.
- NPM, к этому уже привыкли.
- Arch User Repository, уже интересней.
Критическая уязвимость в Nginx CVE-2026-9256
Пересоберём Nginx с патчем CVE-2026-9256 согласно Debian-way.
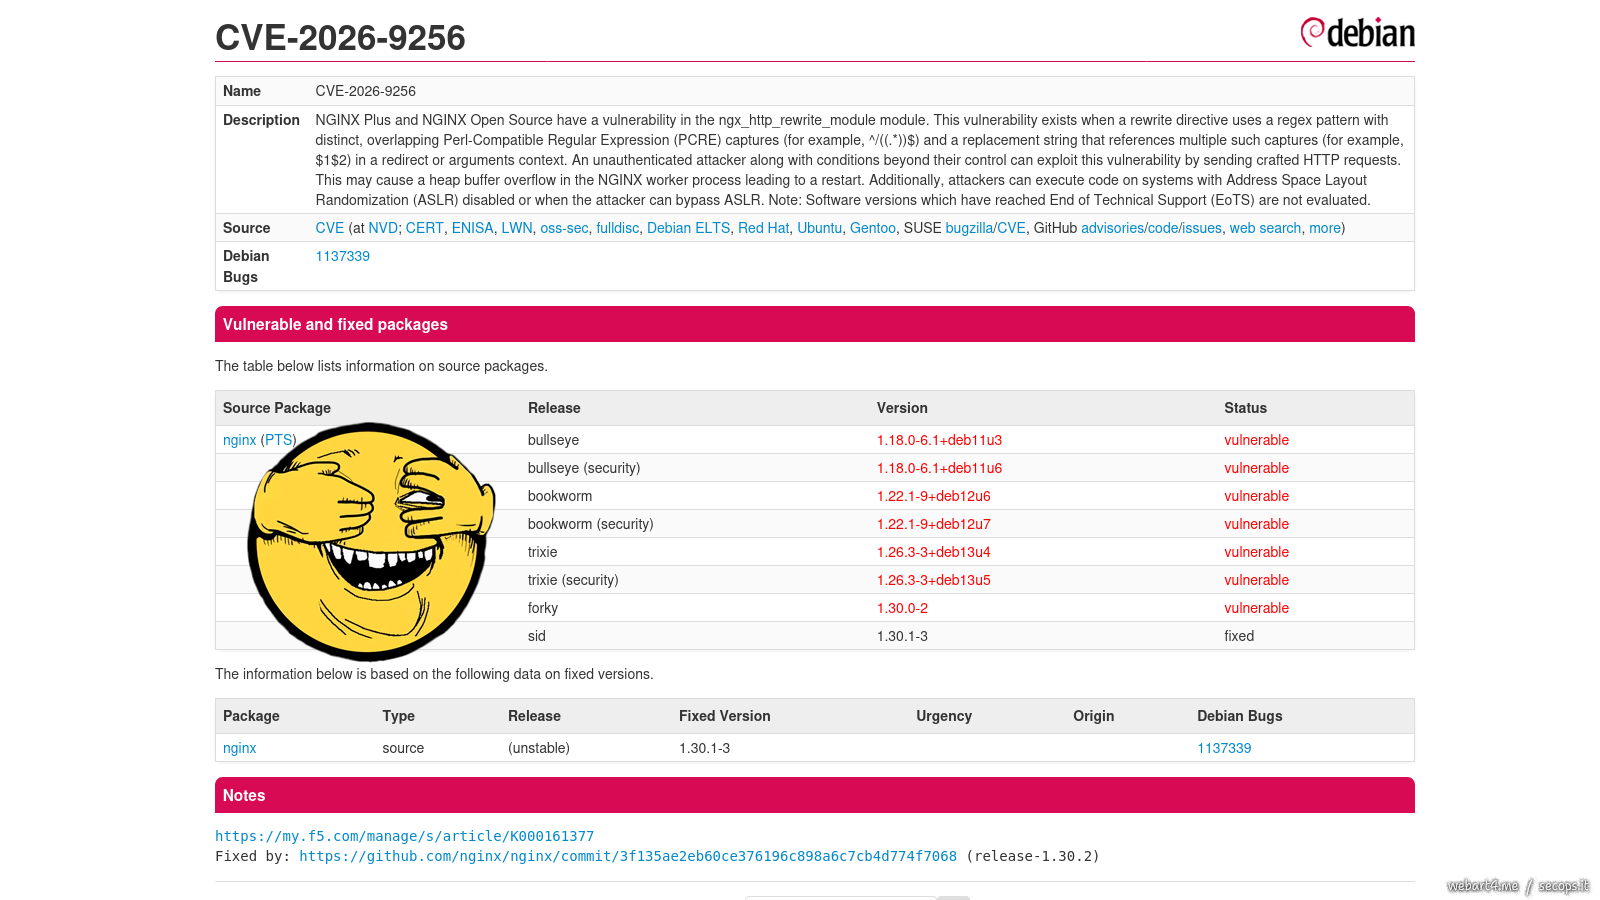
Критическая уязвимость в nginx, позволяющая удалённо добиться выполнения кода с правами рабочего процесса nginx через отправку специально оформленного HTTP-запроса.
Но дело не в этом.
А дело в том, что мейнтейнеры Debian не торопятся выкатывать новый пакет с патчами.
nano /etc/apt/sources.list
1 2 3 4 | |