SecOps!
Естетика вінтажного Web 2.0,
трохи коду,
думок, фотографій
та чарівності. Історія сайтуЛінукс
Усе що так чи інакше
стосується лінукс тематики. Перейти до категоріїЕлектроніка
мікроелектроніка
та всіляка електротехніка. Перейти до категоріїФотографії
З різних категорій. Переглянути категорію
- « Home page »
- « Головна »
- « Главная »
Відсутні mime-types у nginx
5/Грудень/2019 nginxmime-types
Для коректного відображення Content-Type необхідно додати наступні значення до mime.types
інакше буде використано директиву default_type application/octet-stream;.
Сніпети mdadm
Щось автономне
Щось дуже дивне, зроблене з того, що було під рукою.

SET_20180416_122537.jpg

SET_20180511_020038.jpg

SET_20180511_110516.jpg
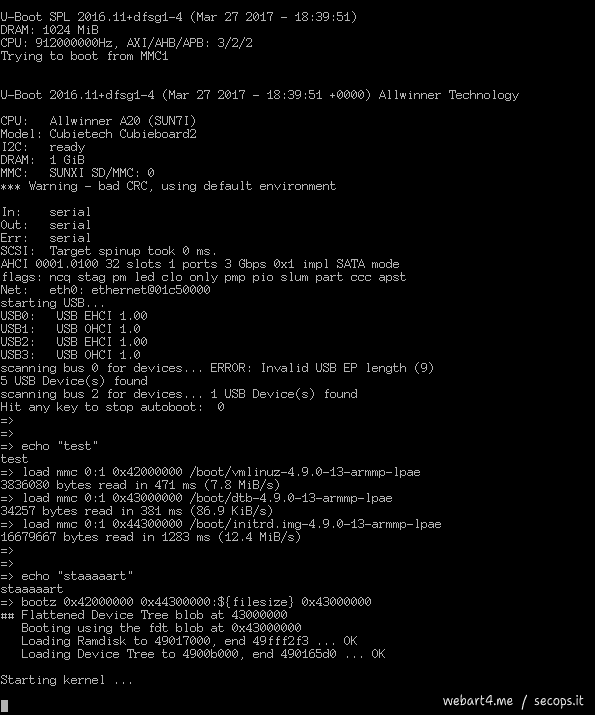
Вибір ядра для завантаження у консолі U-Boot через віддалене підключення
29/Серпень/2018 debianubootcubieboardkerneluart
Що завалилося?
u-boot-kernel-select.png
Є один маленький CubieBoard2 поруч із маленьким роутером.
Фізичного доступу до них немає.
У роутер, під керуванням LEDE, підключено USB-UART, піни якого підключені до CubieBoard2.
І роутер, і CubieBoard2 доступні через ssh.
Саме наявність UART у збірці і дозволило підняти завалений CubieBoard2 віддалено.
Як завалилося?
Одного разу прилітає штатне оновлення ядра дебіана
linux-image-4.9.0-8-armmp-lpae.
Після оновлення система перестає виходити зв’язок.
Як це зазвичай роблять?
Тут все просто, витягуєш microsd картку, ну а далі можна не описувати.
Шпаргалка для debootstrap
12/Серпень/2018 debootstrapchroot
Розгортання необхідної системи для швидкої відладки
Іноді треба швидко перевірити що-небудь у певному середовищі, нативному для цієї програми, наприклад в ubuntu.
І ні, це не docker, тому що часто треба мати нормальну можливість працювати з цим середовищем як із системою, правити конфіги, ставити пакети тощо.
Перезбирати образи docker або ж налаштовувати щось всередині них дуже сумнівне і дивне задоволення.
KVM тут не потрібен, LXC довше і складніше щодо взаємодії.
Так, найпростіше це debootstrap та звичайний chroot.
Зазначу, тут не про ізоляцію та безпеку, мова йде про швидкий спосіб запустити довірений софт у певному середовищі.